
01Ma méthode
J'apprends par la pratique, sur des environnements volontairement vulnérables et légaux. Une règle : ne jamais valider un challenge sans comprendre pourquoi ça marche. Quand un challenge m'a vraiment appris quelque chose, j'en fais un write-up.
02TryHackMe
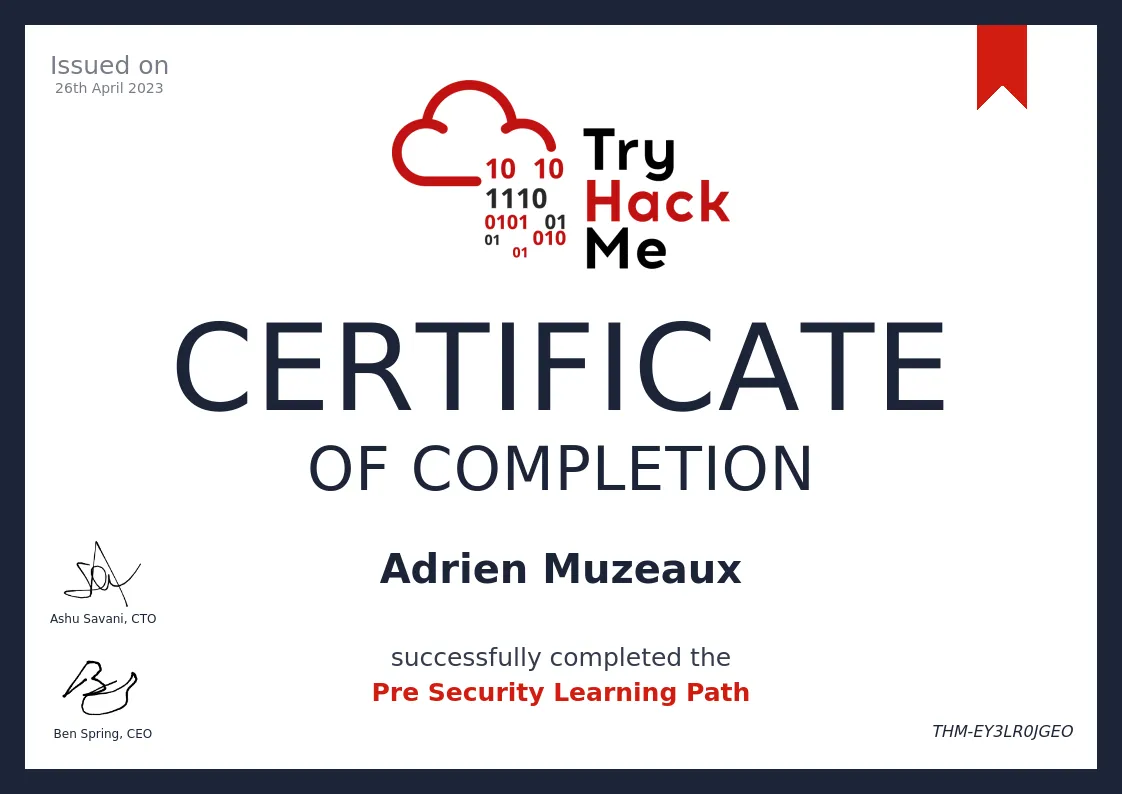
Ma porte d'entrée en 2023. J'y ai validé le parcours Pre Security (réseau, Linux, Windows, fonctionnement du web), puis enchaîné les rooms orientées pentest. Aujourd'hui : 70 rooms terminées, 11 badges, top 5 % des joueurs.
03Root-Me
60 challenges validés, surtout côté web et stéganographie. Les derniers en date : CSRF, XSS stockée, contrôle d'accès cassé sur une API.
| Catégorie | Validés |
|---|---|
| Web – Serveur | 23 |
| Web – Client | 11 |
| Stéganographie | 11 |
| Cryptanalyse | 7 |
| Réseau | 5 |
| App – Script | 2 |
| Forensic | 1 |
04Hack The Box : parcours CJCA
J'ai commencé le parcours de Hack The Box Academy qui mène à la certification CJCA (Certified Junior Cybersecurity Associate). Il mélange volontairement offensif et défensif : comprendre une attaque, mais aussi la détecter et l'analyser. Objectif : passer l'examen début 2027.
05Write-ups
Mes write-ups sont rédigés comme de vrais rapports de test d'intrusion : périmètre, vulnérabilités trouvées avec leur score CVSS, démarche, puis recommandations de remédiation.