
Adrien Muzeaux.
Étudiant en 3e année à l'ESILV, actuellement en échange à la Riga Technical University. Je fais de la recherche de vulnérabilités, des CTF et de l'infrastructure, et j'ai publié ma première CVE en 2026.
Casser proprement, comprendre en profondeur
J'ai écrit mes premières lignes de code à 11 ans, en 2017, pour créer des bots Discord en JavaScript. C'est là que j'ai découvert Node.js, les API et la logique des événements. Ensuite, tout s'est enchaîné : le JavaScript moderne, React pour construire des interfaces, HTML et CSS pour soigner mes sites. Au lycée, j'ai développé Wizanimes, une plateforme de streaming en PHP et MySQL avec comptes utilisateurs et panneau d'administration, puis je me suis mis à Python pour automatiser des tâches et piloter un capteur de CO₂ connecté.
Plus j'apprenais à construire des applications, plus une autre question m'intéressait : comment elles cèdent. En 2023, je me suis inscrit sur TryHackMe, puis sur Root-Me, et la sécurité offensive est devenue ma priorité. Aujourd'hui, je suis le parcours CJCA de Hack The Box.
En 2026, en lisant le code source de SVGO, une bibliothèque Node.js très utilisée, j'ai trouvé deux façons de faire passer du JavaScript à travers son filtre de sécurité. Je l'ai signalé aux mainteneurs, le correctif est sorti et la faille est devenue la CVE-2026-73650. J'en fais maintenant un challenge CTF.
À l'ESILV, je fais partie de DaVinciCode, l'association cybersécurité de l'école, où je participe au projet Infrastructure.
Je cherche une alternance en cybersécurité à partir de septembre 2027 pour mes deux dernières années d'école.
- ÉcoleESILV, cycle ingénieur, A3
- Promo2029
- SemestreRiga Technical University, Lettonie
- RechercheAlternance cyber · sept. 2027
- Rythme visé2 ans (A4 et A5)
- LanguesFrançais · Anglais courant
Ce sur quoi je travaille
Mes projets sécurité d'abord. Les projets web de mes débuts sont regroupés plus bas, dans les archives.
<svg xmlns="…/2000/svg" xmlns:svg="…/2000/svg">
<svg:script>alert(1)</svg:script> // survit au filtre
<a href="JavaScript:…"> // casse ignorée
</svg>
// CVE-2026-73650 · CVSS 8.2 High
CVE-2026-73650 : XSS dans SVGO
SVGO promet de retirer tout ce qui peut exécuter du JavaScript d'un SVG. J'ai trouvé deux façons de faire passer un script à travers ce filtre. Signalé en privé, corrigé dans les versions 3.3.4 et 4.0.2.
Lire le projetservices:
app: # l'app nettoie les logos SVG
bot: # le bot admin visite les liens
FLAG: DVC{????????}
// status: en cours
Challenge CTF « Presque Propre »
Transformer ma CVE en exercice : une plateforme fictive qui nettoie les logos SVG de ses utilisateurs, et un bot administrateur qui consulte les liens signalés. À vous de trouver ce que le filtre laisse passer.
Lire le projet
DaVinciCode, projet Infrastructure
Maintien en condition opérationnelle, évolution et sécurisation des serveurs qui hébergent les services de l'association et ses plateformes de CTF.
Lire le projet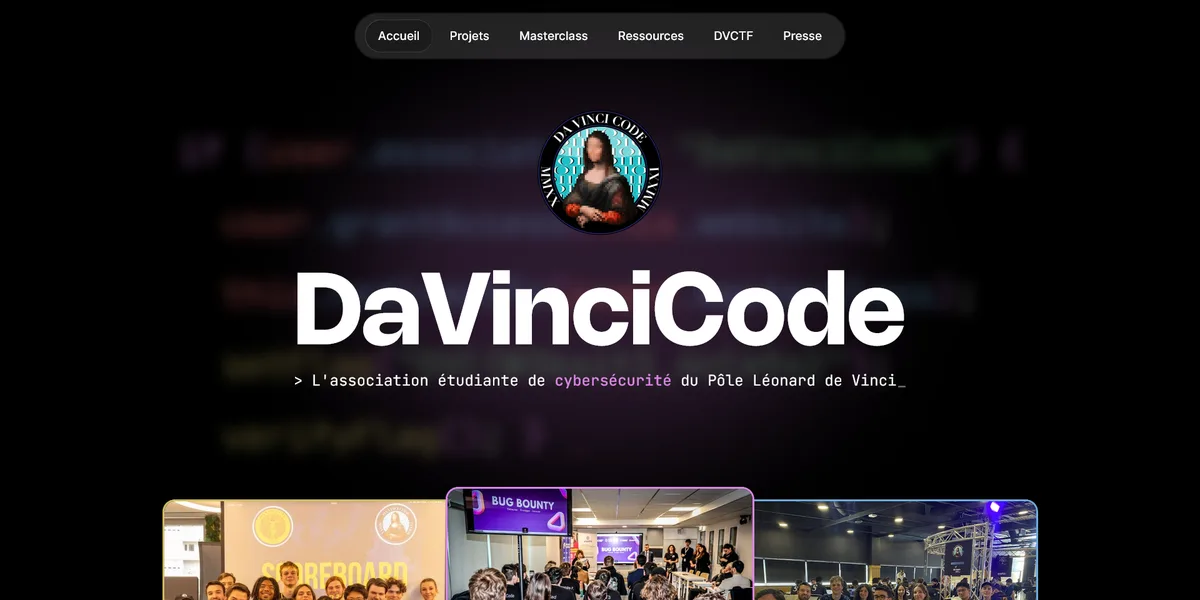
davincicode.fr, le site de l'association
Le site de DaVinciCode, l'association cybersécurité de l'ESILV, conçu et développé en binôme d'octobre 2025 à mai 2026 : de l'interface en React jusqu'au déploiement derrière Nginx et Docker.
Lire le projetEntraînement offensif
Top 5 % sur TryHackMe avec 70 rooms, 60 challenges validés sur Root-Me, et le parcours CJCA de Hack The Box Academy en cours.
Lire le projet
Home lab Raspberry Pi
Un lab de cybersécurité portable sur Raspberry Pi 4 : un serveur durci, des applications volontairement vulnérables pour m'entraîner, et un tableau de bord de supervision.
Lire le projet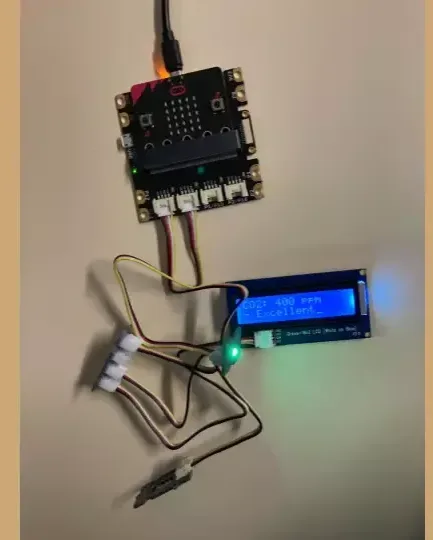
Capteur de CO₂ connecté
Mesurer le CO₂ d'une pièce et ouvrir la fenêtre tout seul : deux cartes micro:bit, un capteur, un moteur, de la modélisation SysML et un boîtier en CAO.
Lire le projetArchives : mes premiers projets web 2021 à 2024 · lycée
Formation & expériences
-
Août 2026 – Janv. 2027
Semestre d'échange · Riga Technical University
Riga, Lettonie · Faculty of Computer Science, IT and EnergySemestre suivi entièrement en anglais : machine learning, théorie du signal, probabilités et statistiques, méthodes numériques, recherche opérationnelle, modèles de données, gestion de projet.
-
Juil. 2026
Divulgation coordonnée · CVE-2026-73650
SVGO · open sourceDeux contournements du plugin
removeScriptsmenant à une XSS. Advisory publié le 11/07/2026, CVE attribuée le 13/08/2026. Lire l'analyse → -
Oct. 2024 – auj.
Projet Infrastructure · DaVinciCode
Association cybersécurité de l'ESILV · Courbevoie / hybrideMembre de l'association depuis octobre 2024, du projet Infrastructure depuis octobre 2025 : maintien en condition opérationnelle, évolution et sécurisation des serveurs qui hébergent les services internes et les plateformes de CTF. Détails →
-
Sept. 2024 – 2029
Diplôme d'ingénieur · ESILV
École Supérieure d'Ingénieurs Léonard de Vinci · Paris-La DéfensePrépa intégrée (A1 et A2) puis cycle ingénieur, actuellement en 3e année. Objectif : une majeure cybersécurité, idéalement en apprentissage à partir de la 4e année.
-
2023 – auj.
Pratique offensive en autonomie · TryHackMe · Root-Me · Hack The Box
En parallèle des étudesTop 5 % sur TryHackMe avec 70 rooms, 60 challenges validés sur Root-Me, et aujourd'hui le parcours CJCA de Hack The Box Academy. Détails →
-
2017 – 2023
Les débuts · Autodidacte
Collège & lycéePremières lignes de code à 11 ans (bots Discord en JavaScript), puis HTML/CSS, React, PHP/MySQL et Python. Stage d'observation chez IBM en 3e, et un capteur de CO₂ connecté en Sciences de l'Ingénieur.
Certifications & validations
HTB CJCA, Certified Junior Cybersecurity Associate
Permis d'OSINTeur
Design Thinking
Pre Security Learning Path
Codeur Junior Pro, Python
Certification d'anglais
Boîte à outils
Sécurité offensive
Réseau & analyse
Systèmes & infrastructure
Développement
Langues
Parlons alternance
Vous recrutez un alternant en cybersécurité pour septembre 2027, ou vous voulez simplement échanger ? Le plus simple est un email ou un message LinkedIn. Je réponds vite, y compris depuis Riga (UTC+2).