
01Le projet
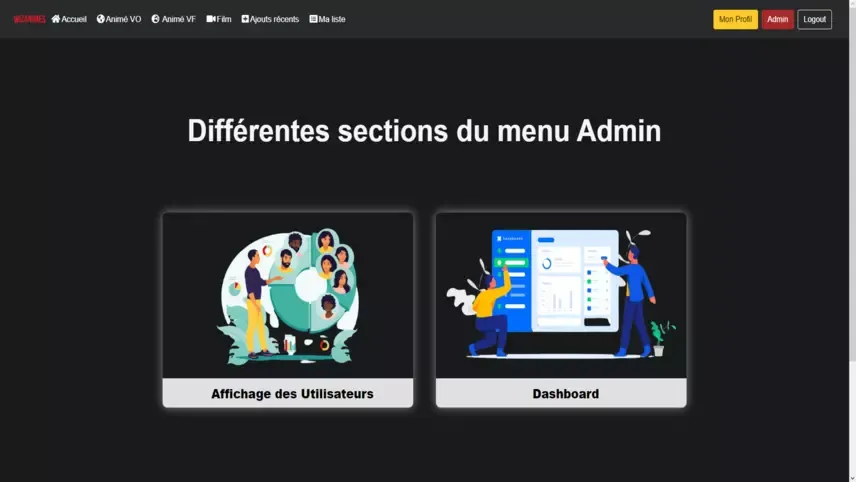
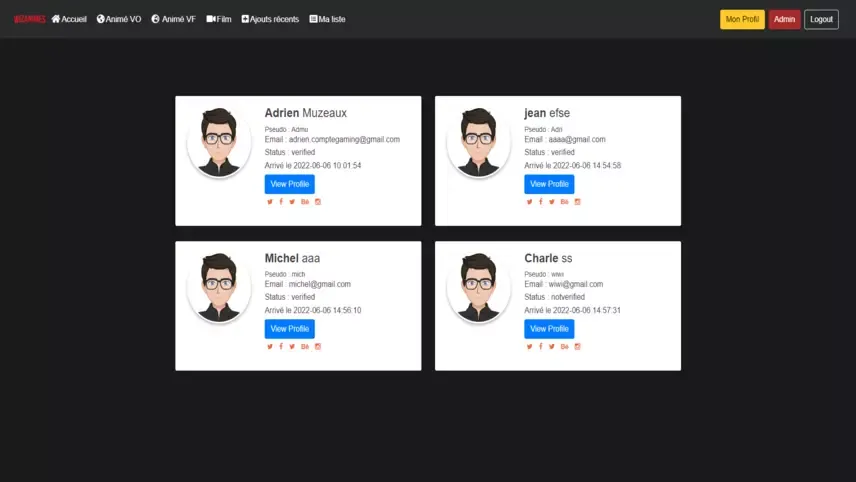
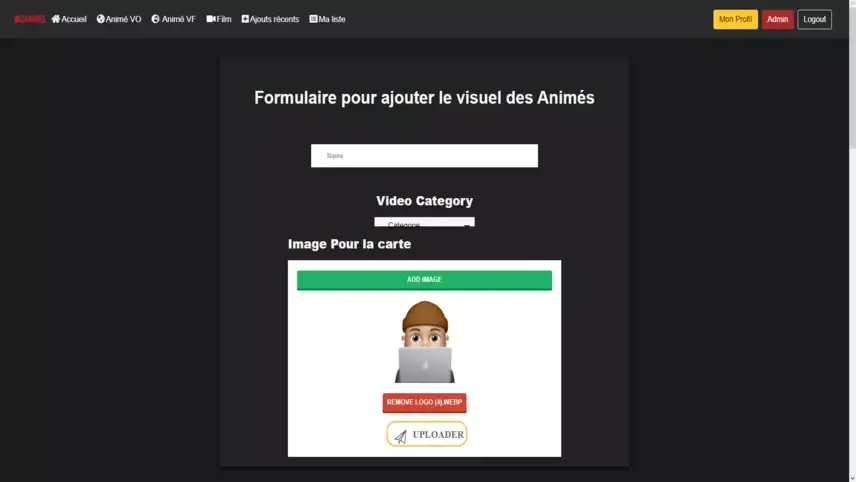
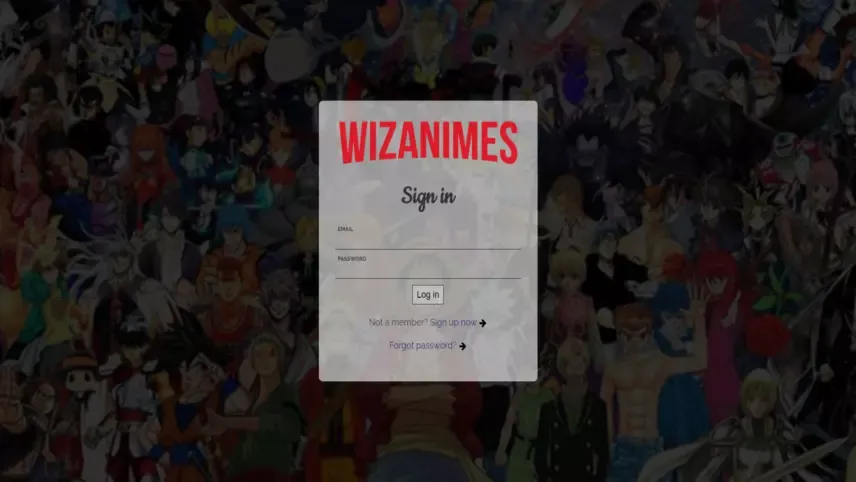
Une plateforme de streaming d'anime développée de A à Z en PHP et MySQL quand j'étais au lycée : inscription et connexion, profils utilisateurs, et un panel d'administration pour ajouter des séries, des visuels et des épisodes vidéo.
Vidéo de démonstration
02Relecture sécurité, quatre ans après
C'est le projet qui m'a fait basculer vers la cyber : une appli avec des comptes, des sessions et de l'upload de fichiers, c'est exactement la surface d'attaque qu'on retrouve en audit. Si je devais l'auditer aujourd'hui, voici ma checklist :
- Injection SQL : toutes les requêtes passent-elles par des requêtes préparées (PDO) ?
- Upload de fichiers : type vérifié côté serveur (pas seulement l'extension), stockage hors de la racine web, pas d'exécution possible d'un
.phpdéguisé. - Mots de passe :
password_hash()/password_verify()plutôt qu'un hash rapide. - Sessions :
session_regenerate_id()après connexion, cookiesHttpOnly,Secure,SameSite. - CSRF sur les actions d'administration, et contrôle d'accès vérifié côté serveur sur chaque page admin.
- XSS : échappement systématique (
htmlspecialchars) des titres et descriptions saisis.
Ce n'est pas un audit réalisé : c'est la liste que j'appliquerais. Revenir sur son propre code avec un œil offensif est un excellent exercice.